Sistemas
Infraestructura propia para una pyme: lo que ganamos y lo que cuesta
Taiko Solutions · 28 de mayo de 2026
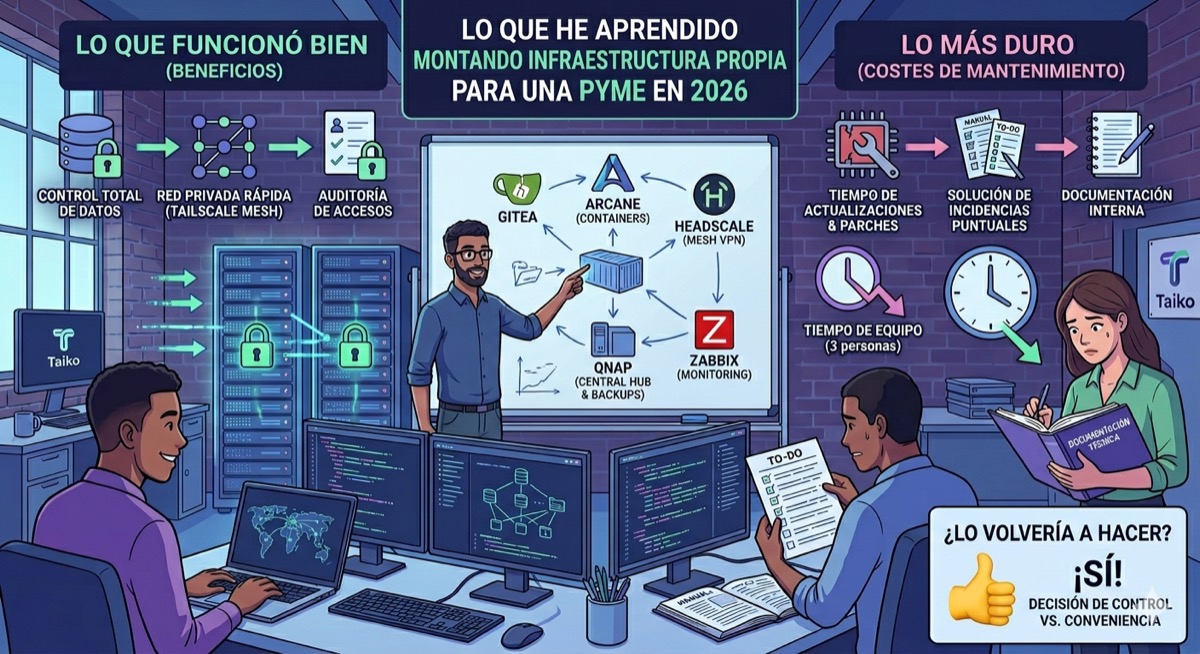
Hace tiempo decidimos que Taiko no dependería de servicios externos de pago para lo que consideramos el núcleo de nuestro trabajo: el código, los datos y la red por la que se hablan nuestras máquinas. Desde entonces hemos tenido tiempo de ver qué sale como esperábamos y qué no.
Este artículo no es un argumento a favor ni en contra de montar tu propia infraestructura. Es el balance de una consultora pequeña que lo ha hecho, con lo bueno y con lo que nos ha costado más de lo previsto. La conclusión, adelantada: es una decisión de control frente a comodidad, no una decisión de ahorro.
Qué hemos montado
Sin entrar en cómo está cableado cada cosa, las piezas son estas:
- Gitea para el control de versiones.
- Arcane para gestionar los contenedores donde corren nuestros servicios.
- Headscale, un servidor propio compatible con Tailscale, para la red privada entre máquinas.
- Un clúster Proxmox de tres nodos como servidor central, donde viven las máquinas y los servicios, con copias automáticas.
- Zabbix para la monitorización.
Ninguna de estas herramientas es exótica. Lo que las hace una “infraestructura” y no una colección de programas es que hemos decidido que sean nuestras: las alojamos, las actualizamos y respondemos de ellas nosotros. Todo el valor, y todo el coste, está en esa palabra.
Lo que ha funcionado bien
El control es real, no una frase de marketing. Sabemos dónde están los datos. Podemos revisar quién ha accedido a qué, porque los registros son nuestros. Y cuando algo falla entendemos por qué falla, porque hemos visto por dentro cómo está montado. Con un servicio ajeno, cuando algo falla lo normal es abrir una incidencia y esperar; con uno propio, la causa está en una máquina que puedes abrir.
La red entre máquinas ha sido de lo mejor. Trabajamos desde donde haga falta sin una VPN corporativa pesada de las de cliente y túnel central. Cada equipo se conecta con los demás directamente, y para quien lo usa es transparente. Lo contamos con más detalle en Headscale y Tailscale: una VPN en malla para equipos distribuidos.
Los servicios están donde tienen que estar. Al ser todo nuestro, podemos conectar unas piezas con otras sin pedir permiso a nadie ni depender de que un proveedor publique la integración que necesitamos.
Lo que fue más duro de lo previsto
El mantenimiento tiene coste, y el coste es tiempo. Hay que aplicar actualizaciones, y de vez en cuando alguna cosa se rompe. Hay que documentar cómo está montado todo para que cualquiera del equipo sepa qué hacer si algo cae y la persona que lo montó no está. Esa documentación no se escribe sola, y es la primera víctima cuando hay trabajo de clientes encima de la mesa.
Un ejemplo de los nuestros. Nuestro servidor de copias guardaba los datos en un NAS, conectado por la red. Funcionó bien durante meses, hasta que empezó a fallar de una forma muy concreta: después de algunos reinicios del NAS, los permisos de la carpeta de copias quedaban rotos y el servidor ya no podía escribir en ella. Lo arreglamos una vez. Volvió a pasar y lo arreglamos otra. La tercera, las copias nocturnas de los tres nodos del clúster fallaron a la vez.
Esa vez hicimos primero lo mínimo para que las copias volvieran a funcionar, porque decidir el sitio definitivo de las copias con las copias paradas es decidir mal. Después, con calma, trasladamos el almacén de copias, casi seis terabytes, al propio clúster: copiarlo, comprobar que estaba entero y solo entonces cambiar la configuración. Y lo dejamos varios días bajo vigilancia antes de darlo por bueno.
La mudanza trajo dos lecciones más. La primera, que una máquina cuya copia queda en los mismos discos que ella no tiene una copia de verdad: si fallan los discos, se pierden las dos a la vez. Es un detalle que solo aparece cuando miras la arquitectura con cuidado, y lo resolvimos aparte. La segunda, sobre los avisos: una alerta que salta cuando llega un error no salta cuando deja de llegar nada. Si el proceso que informa se muere, el último “todo bien” se queda congelado y nadie se entera. Hay que vigilar también el silencio.
Con un equipo de tres personas, el tiempo que dedicas a esto sale de otro sitio: de los proyectos o del descanso. No hay un departamento de sistemas al que asignarlo. Por eso insistimos tanto en que no es una decisión de ahorro: lo que dejas de pagar en cuotas lo pagas en horas, y las horas de un equipo pequeño son escasas.
Esto es lo que casi nunca aparece cuando alguien cuenta lo bien que le va con el self-hosting. Es cierto que sale bien. También es cierto que sale bien porque alguien le dedica atención de forma sostenida, y la atención es justo lo que más falta en una pyme.
Por qué el mantenimiento obliga a vigilar
Una infraestructura propia sin vigilancia es peor que una ajena, porque con la ajena al menos hay alguien al otro lado cuya obligación es mirarla. Por eso, en cuanto algo es nuestro, pasan a ser obligatorias dos cosas: copias que se puedan restaurar y avisos que lleguen antes que el cliente. Ya lo desarrollamos en copias, monitorización y nube para una pyme sin departamento de sistemas; aquí basta con subrayar que son el precio de entrada, no un extra.
¿Volveríamos a hacerlo? Sí, con matices
Sí, pero sabiendo desde el principio que el self-hosting no es gratis. Si lo hubiéramos planteado como una forma de pagar menos, habríamos salido decepcionados. Lo planteamos como una forma de controlar mejor lo que más nos importa, y desde ahí el balance es positivo.
Y creemos que tiene sentido para un perfil concreto:
- Una pyme técnica que tiene dentro a alguien con capacidad e interés real en gestionar sus propios sistemas.
- Una empresa que valora más el control (dónde están los datos, quién accede, qué pasa si un proveedor cambia sus condiciones) que la comodidad de que se lo den hecho.
Y probablemente no lo tiene para quien no cumple lo anterior. Si en tu empresa nadie quiere ocuparse de esto, o si la única persona que podría hacerlo ya va sobrada, montar la infraestructura propia puede acabar siendo una fuente de riesgo en vez de una garantía. En ese caso, apoyarse en un proveedor que se encargue de la parte de abajo es una decisión razonable, no un fracaso. Nada de eso es mejor en abstracto: depende de qué quiere y qué puede mantener cada empresa. Por qué nos movimos nosotros hacia lo propio, con las razones de fondo, lo explicamos en por qué elegimos el self-hosting.
Lo que nos llevamos
Control a cambio de dedicación: ese es el trato. Si puedes asumir la dedicación, el control compensa. Si no, mejor saberlo antes de empezar que al primer fin de semana en que algo no arranca.
Si estás dudando entre montar algo propio o apoyarte en un proveedor, o ya tienes algo montado y no sabes si está bien vigilado, cuéntanoslo en contacto y lo vemos contigo. También puedes ver cómo planteamos estos temas en sistemas y cloud.